9 月 29 日更新内容
Codex Security Cloud 是一款应用安全 Agent,它能够扫描关联的 GitHub 仓库,验证潜在漏洞,并提供带有证据和修复建议的分析结果。在 DevDay 2026 上发布的 9 月 29 日升级带来了两项重大改进,改变了团队使用该工具的方式。
首先, 通过 Daybreak Blue 提供的具备网络安全能力的模型现已默认包含在内,OpenAI 表示,无需单独的 Daybreak 应用程序即可访问通过 Daybreak Blue 提供的模型。这省去了以往横亘在安全团队与更强大的网络模型之间的访问步骤。
其次,工作流从“按需请求”转变为“持续运行”。OpenAI 将该 Agent 描述为可以按需或按计划扫描整个 GitHub 仓库,持续审查新的提交,调查并去重分析结果,并在云端准备好修复方案供审核。这就是所谓的“即使合上笔记本电脑也能运行”的模式。
Codex Security Cloud 迎来重大升级,默认包含通过 Daybreak Blue 访问具备网络安全能力的模型。它能够扫描整个 GitHub 仓库,持续审查新的提交,调查并去重分析结果,并准备好修复方案供审核——即使合上笔记本电脑也能照常运行。
— @OpenAI September 29, 2026
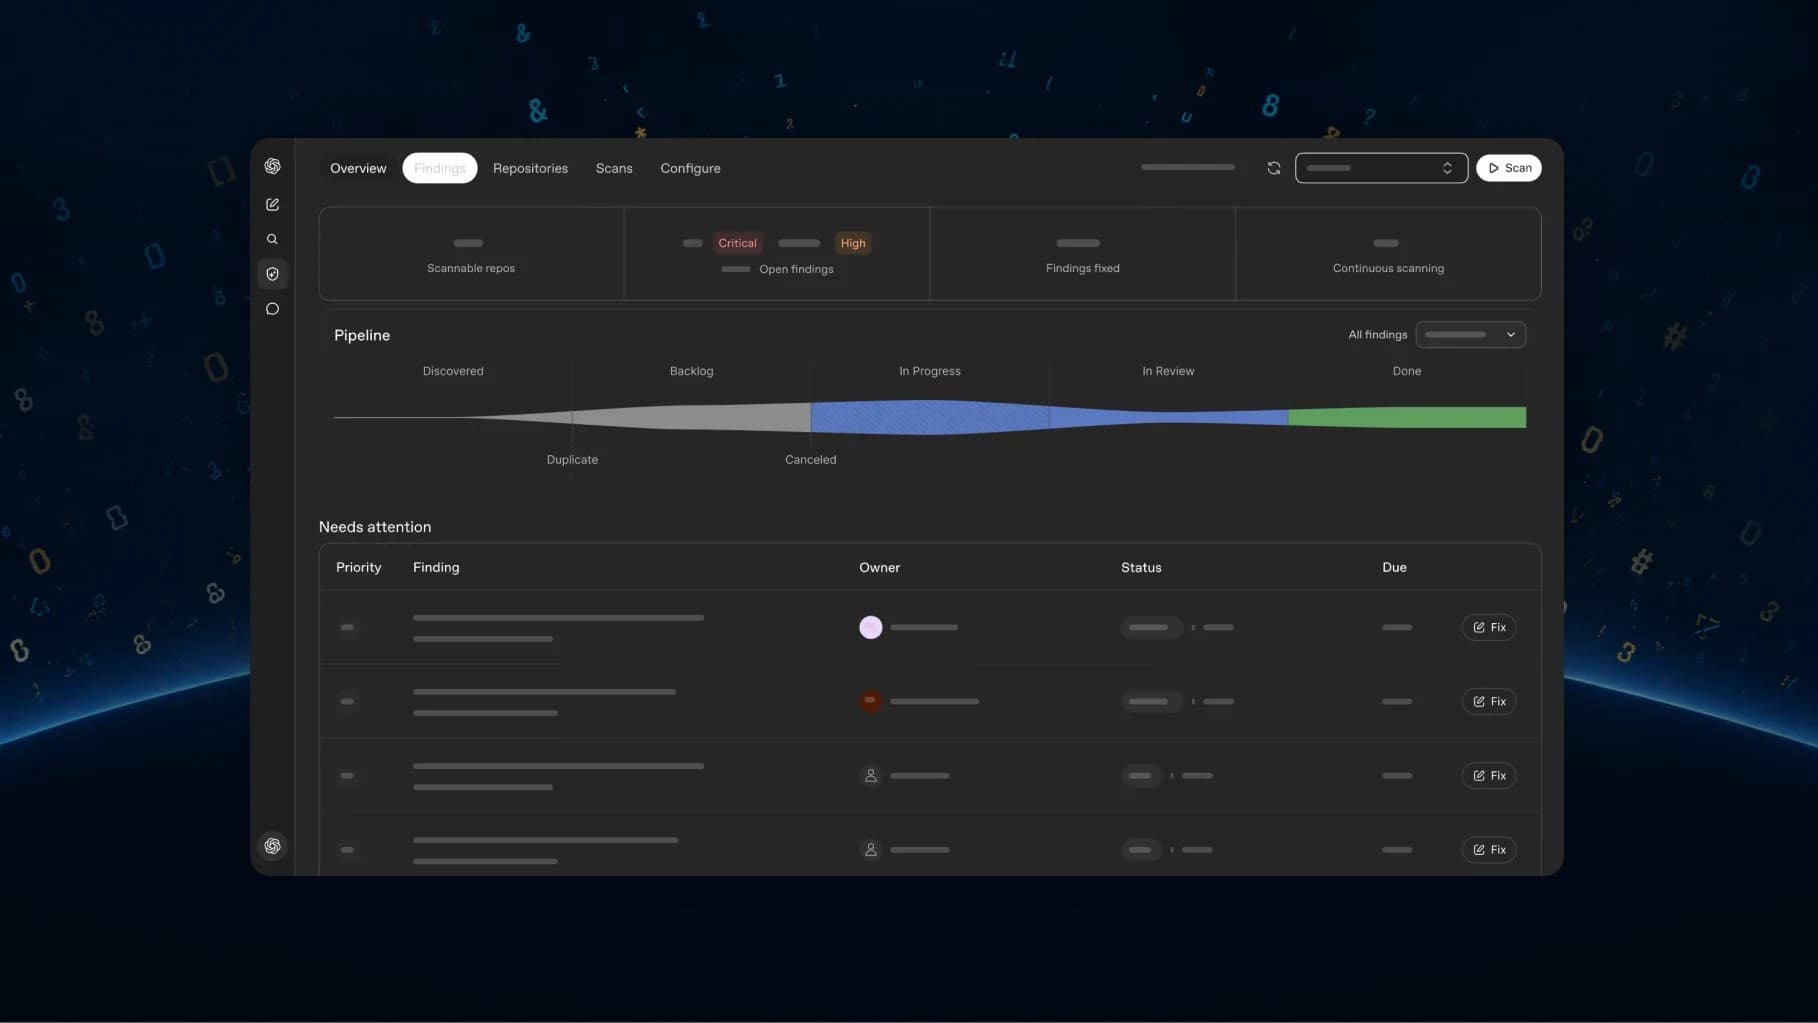
关于可用性,两个官方来源的侧重点有所不同,值得说明。OpenAI 的 DevDay 回顾称 Codex Security Cloud 向所有桌面端和 Web 端的 Pro、Business、Enterprise 和 Edu 用户开放。而产品文档则将 Codex Security Cloud 描述为 在 Web 端和桌面应用中处于研究预览阶段,并指出如果无法访问,应咨询工作区管理员。请将回顾内容视为计划资格说明,将文档视为成熟度状态说明。
分析流水线的工作原理
OpenAI 记录了一个四阶段流水线。理解它,是区分有用分析列表与冗余列表的关键。
| 阶段 | 执行内容 |
|---|---|
| Analysis | Builds a threat model for the repository using its code, architecture, and security entry points. |
| Scanning | Reviews the repository once (Repository scan) or monitors commit changes for likely issues (Commit changes). |
| Validation | Auto-validation tries to reproduce each likely vulnerability in a clean container, so findings that reproduce are marked validated. |
| Remediation | Provides remediation guidance and, where available, a minimal proposed patch with filename and line context to review before opening a PR. |
误报机制是试点评估中的关键环节。OpenAI 描述了一个两阶段流程:模型首先对潜在问题进行排序,随后自动验证程序会在干净的容器中尝试复现每一个问题。成功复现的发现会被标记为已验证。每项分析和验证任务都在一个临时的 Codex 容器中运行,并使用会话范围内的工具;任务完成后,系统会提取产物以供审查,随后销毁该容器。
当验证失败时,OpenAI 的文档明确指出该发现将保持“未验证”状态,但日志和报告仍会记录尝试过程,以便工程师进行重试、深入调查或调整复现步骤。这与“零误报”的承诺有着本质区别;它本质上是一个排序与证据系统。
插件设置分步指南
OpenAI 记录了特定的设置路径。以下是根据 Codex Security Cloud 设置页面整理的步骤,已重新排序为一份清单。
- 确认云端先决条件。 你需要一个拥有 Codex Security Cloud 访问权限的工作区、一个已连接的 GitHub 仓库,以及一个兼容的 Codex 云环境。在开始之前,请确认你的工作区已完成 Codex 云环境的配置。
- 安装插件。 打开 Plugins 在网页版或桌面版 ChatGPT 中,在市场中搜索 Codex Security Cloud,安装并启用它,然后从已安装的插件或侧边栏中打开 Security Cloud 。
- 连接 GitHub。 在插件中,选择 New scan。如果出现提示,请选择 Connect GitHub 并授予对你想要扫描的仓库的访问权限。如果某个仓库缺失,请检查其 GitHub 连接状态和权限设置。
- 开始仓库扫描。 在 新建扫描中,选择仓库,选择一个兼容的 Cloud 环境(或创建一个),将 扫描内容 设置为 仓库 (默认选项),然后选择 开始扫描。在 扫描 下打开扫描任务,以跟踪进度并查看发现的问题和产物。
- 查看发现的问题。 打开 发现 并选择一个问题,以查看其受影响的代码、验证证据以及修复指南。
- 如果提供修复建议,请生成修复方案。 当某个发现提供 使用 Codex 修复时,选择它以生成建议的补丁,审查补丁,然后选择 创建草稿 Pull Request.
如果在任何时候无法访问,OpenAI 的说明是请咨询您的工作区管理员。
发现结果、补丁和草稿 PR
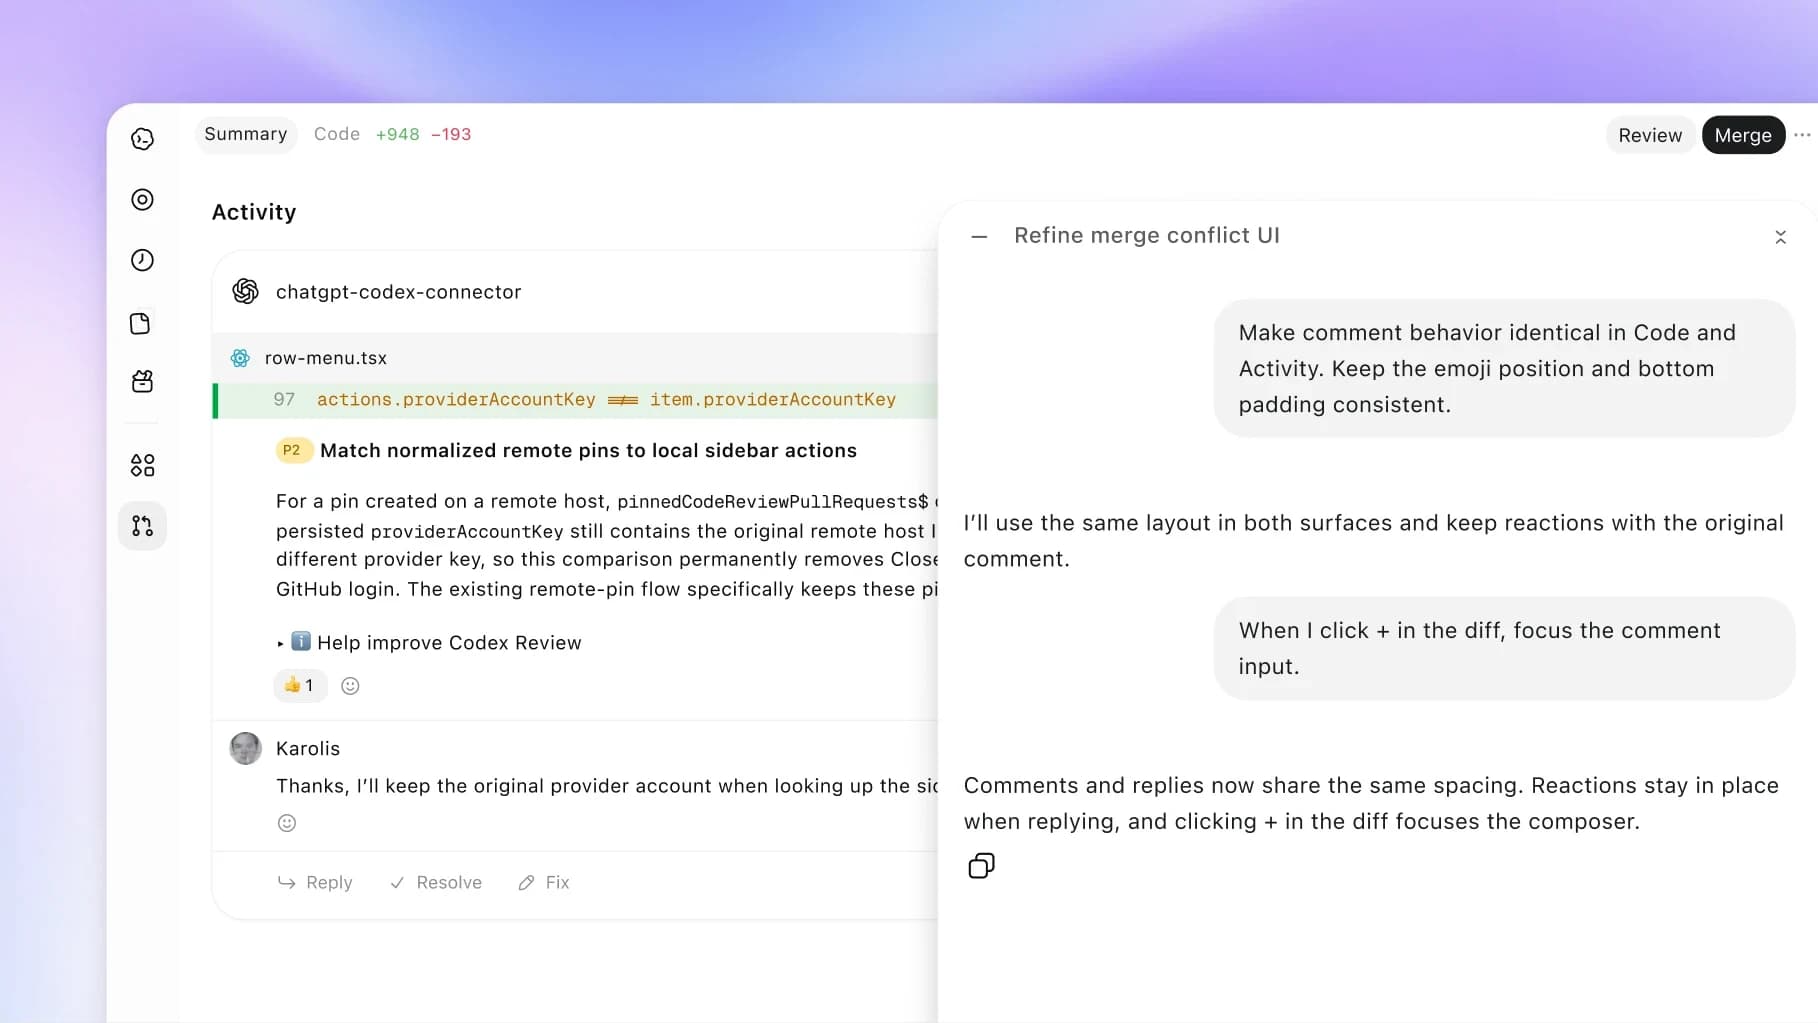
完成扫描后,系统会返回按严重程度排序的发现结果,并提供验证证据、修复指南以及可用的建议补丁。建议补丁包含一个最小化的可操作 diff,并附带文件名和行号上下文。
对采用率而言最重要的安全属性:OpenAI 声明该补丁 不会 直接
请注意容易让人混淆的命名冲突:这里有两个产品。 Codex Security 插件 在 Codex 任务中运行本地扫描(桌面应用、CLI 以及作为 @openai/codex-security发布的 TypeScript SDK)。 Codex Security Cloud 是一个独立的插件,用于扫描 Codex 云中关联的 GitHub 仓库。OpenAI 明确表示它们不是同一个插件。
我们有史以来规模最大的 DevDay,千万别错过。
— @OpenAI September 29, 2026
OpenAI 在其 DevDay 2026 主题演讲中宣布了 Codex Security Cloud 的升级;回顾页面是所有发布内容的权威列表,而本文是此前发布的官方活动级公告。
持续提交监控
监控配置是按存储库进行的。要开始在提交到达时审查更改,OpenAI 记录的步骤为:选择 New scan,选择存储库和 Cloud 环境,设置 What to scan 为 Commit changes,然后选择 Create。
若要调整监控,请打开 Repositories,选择该存储库,然后打开 Monitoring settings。在此处,您可以更改 Cloud 环境、选择要审查的历史记录天数,以及暂停或启用监控。选择 Save 以应用更改。若要完全暂停,请将监控设置为 Paused 并保存。
A Repository 扫描会在整个存储库中运行一次; 提交更改 监控新的提交,也可以审查现有的提交历史。扫描时间因仓库大小和验证工作量而异,进度可在以下位置查看: 扫描 (Scans)。
威胁模型 (The Threat Model)
威胁模型是仓库在扫描时的安全上下文。OpenAI 将其描述为项目概览与攻击面细节的结合:包括入口点、信任边界、身份验证假设以及高风险组件。Codex Security 通过分析仓库代码来总结其架构和安全入口点,从而生成初始威胁模型。
对于受监控的仓库,您可以且应该对其进行编辑。打开仓库的 监控设置 (Monitoring settings),在 项目上下文 (Project context)下查看并编辑生成的威胁模型,然后选择 保存 (Save)。OpenAI 将此视为改善扫描上下文和发现优先级排序的关键杠杆。在实践中,这是工程团队注入模型无法推断出的知识的地方:例如哪些服务持有客户数据、哪些内部端点可从互联网访问、哪些身份验证假设是实际的关键支撑点。
代码隔离与权限 (Code Isolation and Permissions)
隔离模型在 OpenAI 的常见问题解答 (FAQ) 中有明确说明。Codex Security 在一个临时的、隔离的容器中运行分析,并临时克隆目标仓库。它执行代码级分析,并返回结构化的发现结果,包括描述、文件及位置、严重程度、根本原因以及建议的修复方案。对于带有验证步骤的发现结果,它会在沙箱中运行命令或测试,并将结果作为证据附上。每个作业的容器在完成后都会被销毁。
这带来了两个实际后果。首先,扫描需要授予 GitHub 仓库访问权限,并且必须为工作区设置 Codex cloud。这两项权限决策都应由您的安全团队负责。其次,该工具在自动验证期间可能会在容器内执行构建或测试命令,这是一条真实的代码执行路径,应纳入您现有的容器隔离假设范围。
OpenAI 还在其安全文档的其他地方指出,为了获得最佳效果,您应该使用经过“网络可信访问”(Trusted Access for Cyber) 验证的账户,特别是在进行 CLI 驱动的扫描时。发布时的说明并未将其作为 Cloud 插件的硬性要求;这属于文档化的指导建议。
| 问题 | OpenAI 的回答 |
|---|---|
| 它能取代 SAST 吗? | 不。OpenAI 指出 Codex Security 是对 SAST 的补充:它增加了基于 LLM 的语义推理和自动化验证,而现有的 SAST 工具依然提供广泛的确定性覆盖。 |
| 它能取代人工安全审查吗? | 不能。OpenAI 指出它能加速审查并帮助对发现的问题进行优先级排序,但不能取代代码级验证、可利用性检查或人工威胁评估。 |
| 它能自动应用补丁吗? | 不能。当发现的问题有建议的补丁时,你需要先进行审查,然后再选择 Create draft pull request。该工作流会生成 diff、补丁文件或建议的更改,供维护者在应用前进行检查。 |
| 项目需要构建后才能被扫描吗? | 不需要。发现的问题可以来自仓库和提交上下文,无需编译步骤,尽管自动验证可能会在容器内尝试构建项目,以帮助复现问题。 |
边界所在:SAST 与人工审查
这一部分内容可用于向持怀疑态度的安全负责人进行说明。OpenAI 明确否认了两项主张。Codex Security 是对 SAST 的补充,而非替代,它增加了基于 LLM 的语义推理和自动化验证,而现有的 SAST 工具则继续提供广泛的确定性覆盖。此外,它 并不能取代人工安全审查:它能加速审查并帮助对发现的问题进行优先级排序,但无法替代代码级验证、可利用性检查或人工威胁评估。
关于语言支持,OpenAI 将 Codex Security 描述为语言无关的,同时也诚恳地指出,实际性能取决于模型对存储库所用语言和框架的推理能力。如果你使用的是不常见的技术栈,请先在自己的存储库中进行试点,然后再根据任何人的通用声明进行推断。
Daybreak Blue 访问权限
此次访问权限变更的核心在于,Codex Security Cloud 现在包含对通过 Daybreak Blue 提供的模型的访问权限,无需单独的 Daybreak 应用程序,这符合 OpenAI 的 DevDay 回顾及其公告文章的内容。OpenAI 将这些模型描述为“具备网络安全能力(cyber-capable)的模型”。
同样重要的是要说明 未 公布的内容。截至 2026 年 9 月 29 日,OpenAI 尚未在我们探测的 URL 中发布独立的 Daybreak Blue 产品页面或 Daybreak Blue 模型列表;关于 Daybreak Blue 的引用仅存在于 Codex Security Cloud 的公告和回顾文本中。因此,本文不对 Daybreak Blue 的具体模型名称、网络能力评级或基准测试分数做出任何声明。如果你在进行采购决策时需要这些详细信息,请咨询你的 OpenAI 客户团队,而不是依赖二次摘要。
请保守地理解其运营层面的含义:实际的变化是,Codex Security Cloud 用户不再需要单独的 Daybreak 应用程序即可在产品内使用具备网络安全能力的模型。这是否会改变你自身的安全态势,取决于你所在组织关于允许使用哪些具备网络安全能力模型的内部政策。
进行受限试点
文档化的工作流程已足够完善,可以进行受控试点,无需盲目猜测。以下流程符合 OpenAI 的描述:
- 选择两个存储库,而不是十个。 选择一个具有已知漏洞历史的服务和一个干净的服务。你需要同时建立真阳性(true positive)和无结果(quiet result)的基准,否则你将无法区分检测结果与静默状态。
- 首先修复环境。 兼容的 Codex 云环境是进行扫描的前提条件,因此创建环境才是真正的第一步。如果你的代码仓库需要私有依赖项才能构建,请确认环境能够解析这些依赖,因为自动验证可能会尝试通过构建来复现问题。
- 运行一次代码仓库扫描,并在根据扫描结果采取行动之前先阅读威胁模型。 生成的威胁模型是该工具对你攻击面的理解。如果它对你的架构解读有误,后续的发现结果将基于错误的上下文进行排序。请在 Project context 下进行编辑并保存。
- 在已知的基准事实(ground truth)上衡量准确率。 将已验证的发现结果与你已知的漏洞进行对比。这将为你与安全主管的后续沟通提供一个有据可依的数据。
- 仅在完成一次干净的代码仓库扫描后,再开启提交监控。 在 Repositories 下添加代码仓库,设置监控选项(包括需要审查的历史天数),并在启用前确认环境配置。
- 永远不要在未经审查的情况下合并生成的补丁。 建议的补丁是一个包含文件名和行上下文的最小 diff。它是审查者的起点,OpenAI 明确设计了这一流程,以确保在生成 PR 草稿之前有人工介入检查。
- 写下你的暂停流程。 监控可以按代码仓库进行暂停。指定一名负责人,以便在出现大量噪音时能够立即暂停任务,而无需等待支持工单。
成本、覆盖范围以及未公开的信息
有三类信息未包含在 OpenAI 的公开资料中,每一类都会影响试点项目能否转化为正式推广。
- 每次扫描的成本未公开。 OpenAI 文档指出 CLI 支持设置预估成本限额,且 Codex Security Cloud 的使用与你工作区的 Codex 云设置挂钩,但在发布材料或设置文档中并未出现单次扫描或单个仓库的价格。如果你运行的是 monorepo,这是第一个需要通过实测确定的数字。
- 扫描时间未量化。 OpenAI 明确表示扫描时间会随代码仓库大小和验证工作量而变化,并建议通过 Scans 视图查看进度。目前没有公开的 SLA 或典型持续时间。
- 覆盖范围未按漏洞类别定义。 OpenAI 将此分析描述为基于代码仓库代码和入口点构建威胁模型,其行为与语言无关,但在实践中取决于模型对你所用语言和框架的推理能力。目前没有已发布的覆盖范围矩阵,也没有它能可靠发现的 CWE 类列表。在亲自评估之前,请将覆盖范围视为特定于代码仓库的。
在授予访问权限之前,还有一个值得深思的范围界定问题:扫描的效果取决于它所构建的威胁模型,而威胁模型的效果又取决于用户提供的上下文。将生成的威胁模型视为最终结果的团队只会得到通用的发现结果。投入二十分钟描述入口点、信任边界和关键性的团队,将获得根据其实际风险进行排序的发现结果。这一编辑步骤是整个工作流程中杠杆作用最大的环节,OpenAI 将其记录为一个明确的步骤,而非高级选项。
适用场景
适用场景: 如果你维护着一个基于 GitHub 的代码库,拥有真实的漏洞积压,并且在 Pull Request 流程中已经有人工审核环节。使其发挥作用的组合是:无人值守的代码仓库和提交扫描,加上带有复现证据的已验证发现结果。验证步骤使发现列表变得可分类处理,而不是令人不知所措。由于补丁以草稿 PR 的形式提交并需要你审核,它会嵌入到现有的审批流程中,而不是绕过它。
暂缓使用或缩小范围的情况: 如果你的团队无法授予 GitHub 代码仓库访问权限以及 Codex 云环境,或者你的工作区管理员尚未启用访问权限(文档反复强调管理员是把关人)。此外,请将其视为预览级产品:OpenAI 自己的文档将 Codex Security Cloud 称为研究预览版,尽管其摘要中提到了广泛的计划可用性。
不要停用你的 SAST 工具。 OpenAI 直言不讳地表示,Codex Security 是对 SAST 的补充,而非替代。正确的思维模型是:在确定性覆盖的基础上,进行一次带有证据的二次排序扫描,而可利用性的判断权仍掌握在人类手中。
FAQ
什么是 Codex Security Cloud?
这是一个在 Codex 云中扫描已连接 GitHub 代码仓库的插件。它验证潜在漏洞,提供带有证据和修复指导的发现结果,并能监控新的提交。OpenAI 称其目前在网页端和桌面端应用中处于研究预览阶段。
Codex Security Cloud 和 Codex Security 插件是同一个东西吗?
不是。Codex Security 插件在桌面端应用或 CLI 的 Codex 任务中运行本地扫描。Codex Security Cloud 是一个独立的插件,在 Codex 云中扫描已连接的 GitHub 代码仓库。OpenAI 表示它们不是同一个插件。
Codex Security Cloud 会自动开启 Pull Request 吗?
它可以准备修复方案,但不会自动应用。当发现结果提供 Fix with Codex 选项时,你需要审核生成的补丁,然后选择 Create draft pull request。
Daybreak Blue 增加了什么功能?
通过 Daybreak Blue 访问具备网络安全能力的模型,该功能默认包含在内,无需单独的 Daybreak 应用程序。OpenAI 尚未发布独立的 Daybreak Blue 公共模型列表。
它如何避免向我发送大量误报?
分为两个阶段:模型对可能存在的问题进行排序,然后自动验证程序尝试在干净的容器中复现每一个问题。能够复现的发现结果会被标记为已验证。未能通过验证的发现结果将保持未验证状态,并保留日志以供重试或进一步调查。
我的代码仓库在扫描期间安全吗?
OpenAI 指出,每项分析和验证任务都在一个临时的 Codex 容器中运行,并配备会话级工具;存储库会被临时克隆,提取出的工件将用于审查,任务完成后容器即被销毁。
在开始扫描之前,需要满足哪些前提条件?
根据 OpenAI 的设置文档,需要满足三点:一个已连接的 GitHub 存储库、为你的工作区配置好的 Codex cloud,以及一个与该存储库兼容的云环境。提交监控(Commit monitoring)的范围更窄——OpenAI 指出,监控仅检查已连接云环境的存储库中的提交,因此即使可以运行一次性扫描,没有配置云环境的存储库也不会报告新的发现。
Codex Security Cloud 是否已全面开放(GA)?
两个官方来源的描述略有不同。OpenAI 的设置文档称 Codex Security Cloud 目前在网页端和桌面端处于研究预览阶段,而 DevDay 2026 回顾则称其已向所有桌面端和网页端的 Pro、Business、Enterprise 和 Edu 用户开放。客观来看,虽然推广范围很广,但该产品仍被标记为预览版,因此在进行规划时,请将其可靠性和覆盖范围视为预览级别。
本文是如何进行验证的?
本文所有内容均摘自 OpenAI 官方资料,并于 2026 年 9 月 29 日进行了核实:包括 DevDay 2026 回顾、Codex Security 设置指南、Codex Security 概述及 FAQ 文档、Codex cloud 和代码审查文档,以及 @OpenAI 的发布公告及其演示视频。我们搜索了是否有独立的 Daybreak Blue 公共页面但未找到,因此 Daybreak Blue 的描述仅限于 OpenAI 在发布材料中的表述。对于 OpenAI 未提供具体数据的地方(如单次扫描成本、扫描时长或漏洞类别的覆盖矩阵),本文均如实说明,而非进行估算。
来源
- OpenAI — DevDay 2026 回顾(Codex Security Cloud 可用性及 Daybreak Blue 产品线)
- OpenAI — Codex Security Cloud 设置(安装、连接 GitHub、扫描、发现结果、提交监控)
- OpenAI — Codex Security 概述(流水线、隔离、插件 vs CLI vs Cloud)
- OpenAI — Codex Security Cloud FAQ(自动验证、与 SAST 的关系、输出、隔离)
- OpenAI — 改进威胁模型
- OpenAI — Codex cloud(Security Cloud 扫描的前提条件)
- OpenAI — ChatGPT 插件市场(Codex Security Cloud 安装路径)
- GitHub — openai/codex-security(CLI 和 TypeScript SDK)
- OpenAI — Trusted Access for Cyber
- @OpenAI on X — Codex Security Cloud 升级公告(2026 年 9 月 29 日)
Agentpedia 相关内容: DevDay 2026:OpenAI 发布的所有内容, GPT-6.1 Sol:基准测试、定价与 API 指南, OpenAI 安全 MCP Tunnels,以及 Anthropic 的对齐与安全更新。
Get the latest on AI, LLMs & developer tools
New MCP servers, model updates, and guides like this one — delivered weekly.